画面を操作する運用から、成果で動く運用へ
新しいAIモデルの登場で、攻撃のスピードは大幅に上がっています。それなのに、既存のセキュリティツールは、複数のモジュールの操作、ダッシュボードの確認、手作業でのトリアージを、今もチームに求めたままです。人手に頼る運用では、クラウドリスクの速さに追いつけません。
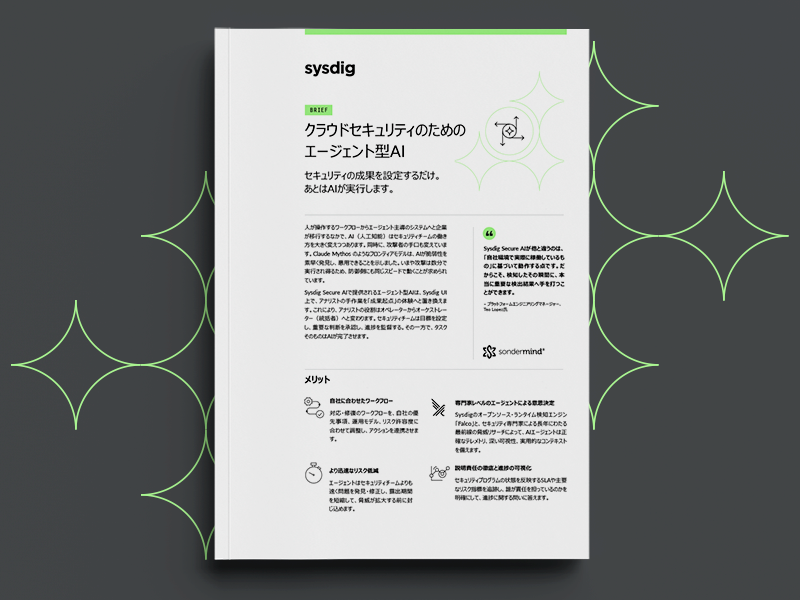
Sysdig Agentic AIは、ダッシュボードやメニューを操作する手作業を、成果から逆算して動く対話型の体験に置き換え、セキュリティ対応をマシンスピードに引き上げます。たとえば「重大な脆弱性のエクスポージャー期間を短くする」といった成果を設定すれば、あとはAIが計画を立て、実行まで進めます。
セキュリティの専門知識を備えたAIエージェント
各エージェントは、主要な業務をひとつずつ担当する専門家です。
全員が同じランタイムインテリジェンスを共有し、ひとつのチームとして連携しながら、設定した成果に向けて動きます。
悪用されやすい脆弱性を見つけて調査し、チケット発行から解決まで、修正を一貫して進めます。
熟練のアナリストのように脅威を調査し、アラートの背後にある攻撃の全容をを明らかにします。脅威が確認された時点で対応を開始します。
設定ミスを修正し、環境に合わせたカスタムポリシーを作成します。設定の抜けや漏れがインシデントになる前に、あるべき状態を保ちます。
エクスポージャーから事業への影響まで、環境全体のリスク要因を分析します。今すぐ対処すべきリスクを見極め、優先順位を付けます。
進行中の脅威にマシンスピードで対応します。封じ込めから再発防止まで、一連の対応を取りまとめます。
Sysdig Secure AIなら、人間のアナリストだけで対応する場合に比べ、コストを88%削減しながら10倍以上の件数を調査できます。


セキュリティを知り尽くし、
あなたの環境に合わせて育つAI

深いランタイムインテリジェンスとテレメトリー
AIエージェントの性能は、利用できるデータの質で決まります。Sysdigのエージェントは、Falcoによる深いランタイム可視性と、Sysdigの専門家による最前線の脅威リサーチといった精度の高いシグナルをもとに動作します。そのため、いま実際に存在するリスクにリアルタイムで対応できます。

成果を軸にした説明責任と進捗管理
Sysdigの成果起点のエージェンティック AIなら、チームは自社の事業に合ったセキュリティ指標を基準に、対策を勧められます。たとえば、エクスポージャー(脆弱性などが放置されている期間)の短縮、SLA達成率の向上、対応責任の明確化など、数値で測れる成果に集中して取り組めます。

あなたの役割と環境に合わせて、育つセキュリティ
エージェンティックAIは、あなたの役割に合わせて、目指すべき成果の候補を提案します。その中から目標を選ぶと、エージェントが達成に向けた計画を立てて実行し、進捗を追跡します。時間が経つにつれて、環境や事業の優先事項への理解が深まり、より的確な優先順位付けと対応ができるようになります。

適応型のパーソナライズされたセキュリティ
Sysdigのエージェントは、役割に応じた成果を推奨します。目指す成果を選択すれば、エージェントが計画を構築・実行します。時間が経つにつれて、環境や事業の優先事項への理解が深まり、より的確な優先順位付けと対応が可能になります。

エージェンティックAIは、Sysdigの管理画面の中で動作します。ダッシュボードやメニューを行き来していた作業を、AIとの対話ひとつにまとめます。達成したい目標を伝えるだけで、SysdigのAIエージェントが、脆弱性の修正や脅威の調査といった実際の作業を代わりに行います。

既にAIコーディングエージェントを活用しているチーム向けに、Headless Cloud SecurityはSysdigのインテリジェンスをそれらのツールへ直接組み込み、エージェントをセキュリティのエキスパートへと変えます。

Sysdigに完全統合されたAIクラウドセキュリティアシスタント。分かりやすい言葉で何でも質問すれば、リスクの説明、プラットフォームの操作案内、推奨される次のアクションなど、明確で状況に即した回答が得られます。
FAQ